
Automatisiertes Red Teaming für KI
Finden Sie Safety- und Security-Fehlermodi, die herkömmliche Tests nicht erkennen können.
KI entwickelt sich von der Sprache hin zur Aktion. Sind Sie bereit?
Erfahren Sie, was die jüngsten Angriffe offenbart haben und wie Sie Ihre Agenten im Jahr 2026 schützen können.
Was Red Teaming aufdeckt
Kontextspezifische Risiken unter realem adversarialem Druck aufdecken.
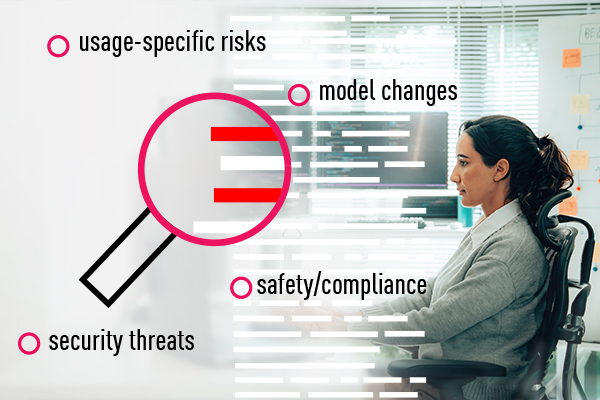
- Anwendungsspezifische Risiken Sicherheitslücken, die spezifisch für die Architektur, den Kontext und die Anwendungsmuster Ihrer KI in der Praxis sind.
- Sicherheits- und Compliance-Lücken Testen Sie die Robustheit Ihrer KI gegenüber schädlichen Ausgaben, Richtlinienverstößen und der Generierung unangemessener Inhalte.
- Sicherheitslücken Testen Sie die Abwehrmaßnahmen Ihrer KI gegen Prompt-Injection, Jailbreaks, Datenlecks und unbefugte Aktionen.
- Regression und Drift Erkennen Sie, wenn Modellaktualisierungen, Systemänderungen oder Funktionserweiterungen neue Risiken mit sich bringen.
Umfassende Risikotests für KI
Führen Sie umfassende und gezielte Red-Team-Kampagnen durch, um Anwendungsrisiken anhand sich weiterentwickelnder Modelle und Prompts systematisch zu bewerten.
Umfassende Modell- und Anwendungsabdeckung
Testen Sie über 400 Foundation Models, benutzerdefinierte Bereitstellungen von Modellen, Live-Anwendungen und Agenten-Endpunkte hinweg.
Automatisierte und zielgerichtete Kampagnen
Führen Sie umfassende automatisierte Scans in den Bereichen Sicherheit, Schutz und verantwortungsbewusste KI-Risikokategorien durch oder starten Sie gezielte adversarische Kampagnen.
Kontextspezifische adversarische Eingaben
Generieren Sie Angriffsszenarien, die auf Ihre Architektur, Prompts, Kontrollen und Ihren betrieblichen Kontext zugeschnitten sind – nicht nur generische Prompt-Bibliotheken.
Wiederkehrende Replay- & Regressionstests
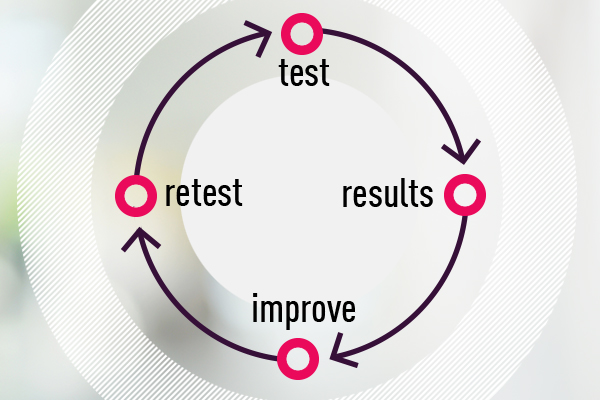
Wiederholen Sie strukturierte Adversarial-Tests nach Modellaktualisierungen, Änderungen an den Prompts oder neuen Funktionen, um zu bewerten, wie sich das Risiko im Laufe der Zeit verändert.
Kontinuierlich aktualisierte künstliche Intelligenz
Integrieren Sie sich weiterentwickelnde Angriffstechniken, die auf aktuellen Forschungsergebnissen zu Angriffsszenarien und praktischen Erfahrungen aus Red-Team-Übungen basieren.
Skalierbar über KI-Portfolios hinweg
Führen Sie Tests über mehrere Modelle, Anwendungen und Agentenarchitekturen hinweg von einer einzigen Plattform aus durch.
Wie Teams KI-Red-Teaming einsetzen
KI-Red-Teaming unterstützt die Entwicklung, Validierung und den laufenden Betrieb, während sich KI-Systeme weiterentwickeln.
- Bewertung während der Entwicklung – Führen Sie adversarische Tests durch, sobald sich Prompts, Leitplanken und Modellkonfigurationen ändern, um Risiken frühzeitig zu bewerten.
- Vor der Produktion validieren – Führen Sie vor dem Release umfassende Scans und gezielte Red-Team-Kampagnen gegen Live-Anwendungen und Agenten durch.
- Wiederholte Tests im Zuge der Weiterentwicklung der Systeme – Planen Sie wiederkehrende Adversarial-Tests nach Modellaktualisierungen, Änderungen an den Prompts oder neuen Funktionen ein, um Regressionen zu erkennen.
Erkunden Sie Ressourcen zur Sicherheit von AI Security
Sicherheit für KI-Agenten: das Playbook für Unternehmen
So bewerten und sichern Sie KI-Agenten in der Produktion ab.
Gartner zu KI-Anwendungssicherheit
So sichern Sie KI-Anwendungen durch Tests, Laufzeitschutz und Erkennung.
FAQs
Beim KI-Red-Teaming werden KI-Systeme getestet, indem reale Angriffe und Missbrauchszenarien simuliert werden, um Schwachstellen in Bezug auf Sicherheit, Schutz und Zuverlässigkeit aufzudecken, bevor diese ausgenutzt werden können. Im Gegensatz zu herkömmlichen Penetrationstests konzentriert sich das AI Red Teaming auf KI-spezifische Risiken wie Prompt Injections, Jailbreaks, den Verlust sensibler Daten, schädliche Ausgaben und die unsichere Nutzung von Tools.
KI-Anwendungen bringen neue Sicherheitsrisiken mit sich, die mit herkömmlichen Testmethoden häufig übersehen werden. Mithilfe von KI-Red-Teaming können Unternehmen Sicherheitslücken bereits vor der Bereitstellung identifizieren, Sicherheitsmaßnahmen für KI überprüfen, Geschäfts- und Compliance-Risiken minimieren und die Gewissheit gewinnen, dass sich KI-Systeme auch unter angreifenden Bedingungen sicher verhalten.
KI-Red-Teaming deckt eine breite Palette KI-spezifischer Schwachstellen auf, darunter Prompt-Injection, Jailbreaks, die Offenlegung sensibler Daten, schädliche oder richtlinienwidrige Ausgaben, unsichere Tool- oder Funktionsaufrufe, Missbrauch von Agenten-Workflows und Geschäftslogikfehler, die für Ihre KI-Anwendung einzigartig sind. Es kann auch Regressionen identifizieren, die durch Änderungen an Modellen, Prompts oder Konfigurationen verursacht wurden.
Herkömmliche Penetrationstests konzentrieren sich auf die Identifizierung von Sicherheitslücken in Netzwerken, der Infrastruktur, APIs und Anwendungen. KI-Red-Teaming bewertet, wie KI-Modelle, Anwendungen und Agenten auf feindliche Eingaben und Missbrauchsversuche reagieren, und deckt dabei KI-spezifische Risiken wie Prompt Injections, Jailbreaks, unsichere Ausgaben und Datenoffenlegung auf, die herkömmliche Penetrationstests nicht erkennen können.
KI-Red-Teaming sollte über den gesamten Lebenszyklus der KI-Entwicklung hinweg durchgeführt werden, einschließlich während der Entwicklung, vor der Bereitstellung und kontinuierlich nach den Releases. Regelmäßige Tests identifizieren neue Sicherheitslücken, die durch Modellaktualisierungen, Änderungen der Prompts, neue Fähigkeiten der Agenten oder sich weiterentwickelnde Angriffstechniken entstehen, und stellen so sicher, dass KI-Systeme langfristig sicher bleiben.


