
Proteggi gli agenti IA dalla fase di discovery fino all’esecuzione
Gli agenti IA vengono sviluppati e implementati più rapidamente di quanto i team di sicurezza riescano a monitorarli. Ottieni visibilità sull’intero ecosistema degli agenti, valuta automaticamente i rischi e applica le protezioni in tempo reale.
L’IA sta passando dal linguaggio all’azione. Sei pronto?
Scopri cosa hanno rivelato i recenti attacchi e come proteggere gli agenti nel 2026.
Sicurezza progettata per gli agenti IA in ambito aziendale
Gli agenti IA si comportano in modo probabilistico, utilizzano strumenti e operano nei flussi di lavoro aziendali. Per proteggerli sono necessari controlli in grado di comprendere il contesto, il rischio e il comportamento in fase di esecuzione.
- Monitora gli agenti in tutta l’azienda Identifica gli agenti creati e implementati sulle piattaforme cloud e low-code supportate.
- Valuta il rischio degli agenti nel loro contesto Comprendi il rischio associato agli agenti in relazione a strumenti, funzionalità, server MCP, modalità di utilizzo e componenti connessi.
- Controlla le azioni degli agenti durante l’esecuzione Applica policy e controlli di sicurezza durante l’esecuzione per gestire ciò a cui gli agenti possono accedere, le chiamate che possono effettuare e le azioni che possono eseguire.
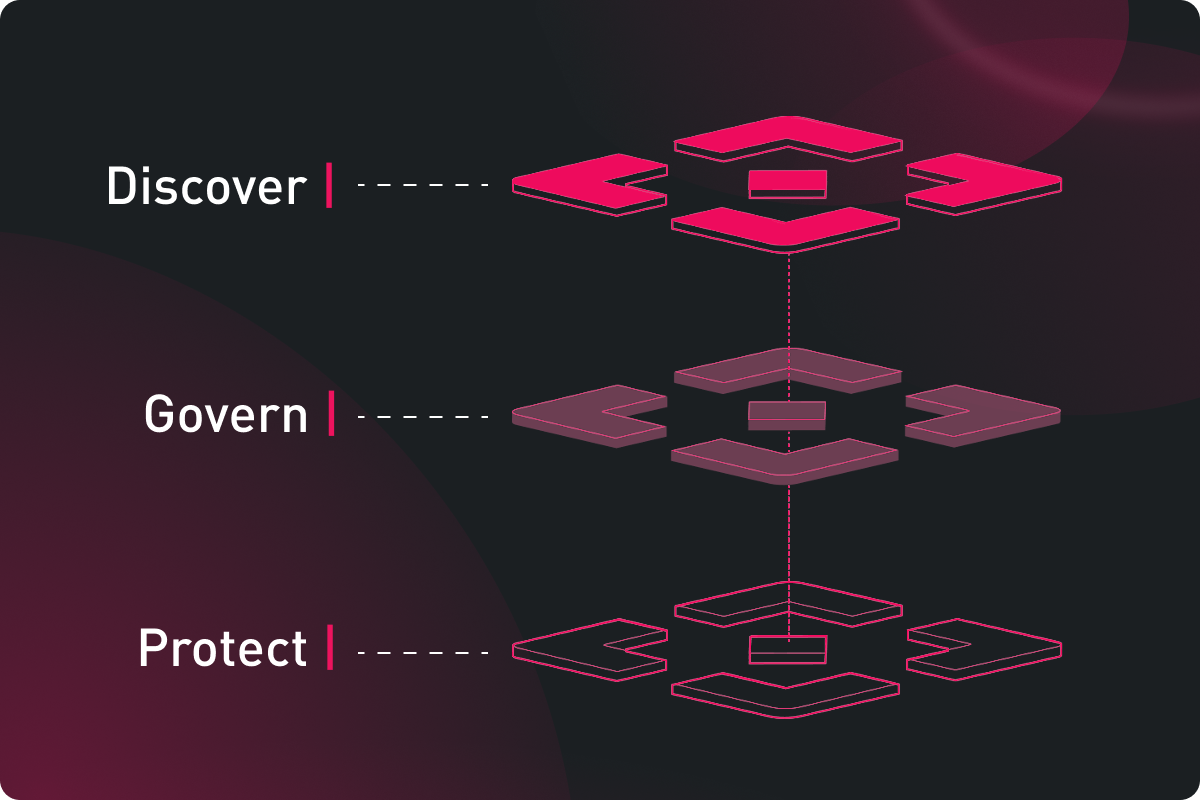
Cosa puoi controllare con AI Agent Security
Controlli per gli agenti che l'organizzazione sviluppa e distribuisce, dall'inventario e dalla valutazione dei rischi alla protezione in fase di esecuzione e al controllo delle azioni.
Individuazione e inventario degli agenti
Individua gli agenti attivi sulle piattaforme cloud e low-code supportate e ottieni una visione più chiara dell’ecosistema degli agenti aziendali.
Valutazione del rischio per agente
Valuta i rischi considerando metadati, utilizzo, strumenti, funzionalità, server MCP e componenti connessi degli agenti.
Controllo degli accessi a tool e MCP
Gestisci quali strumenti e server MCP possono utilizzare gli agenti, con controlli di autorizzazione e blocco per applicare le policy durante l’esecuzione.
Controllo delle azioni degli agenti
Valuta le chiamate agli strumenti e le azioni degli agenti nel contesto, contribuendo a bloccare comportamenti non sicuri o non autorizzati in fase di esecuzione.
Attacchi ai prompt e protezione dei dati
Aiuta a rilevare attacchi tramite prompt, injection indirette ed esposizione di dati sensibili nei prompt, nelle risposte e nell’utilizzo degli strumenti da parte degli agenti.
Rilevamento di azioni non autorizzate
Rileva le azioni dell'agente che non rientrano nell'intento dell'utente, nelle policy o nei flussi di lavoro approvati.
Le minacce da cui proteggiamo
AI Agent Security contribuisce a ridurre il rischio lungo tutto il ciclo di vita degli agenti, dagli agenti sconosciuti o rischiosi agli attacchi tramite prompt, all’esposizione dei dati, all’utilizzo di strumenti non sicuri e alle azioni non autorizzate.
- Agenti sconosciuti o non governati distribuiti in ambienti cloud e low-code.
- Strumenti rischiosi, permessi, server MCP, sistemi connessi e azioni non sicure degli agenti.
- Prompt injection, prompt injection indiretta, esposizione dei dati, output dannosi e violazioni delle policy.
Scelto dai team che sviluppano l'IA su larga scala

"La tecnologia è innanzitutto fondamentale, ma si tratta anche delle persone, e questo è un altro ambito in cui Check Point è emersa come leader."
-Russ Trainor
Senior Vice President of Information Technology,
Denver Broncos

“Check Point mi dà tranquillità, sapendo che abbiamo la migliore soluzione di sicurezza per proteggere Alkem.”
-Bijender Mishra
Chief Information Security Officer,
Alkem Laboratories

"Check Point ci offre una soluzione all-in-one che ci consente di adottare un approccio olistico alla sicurezza."
-Cristoforo Lee
Director of Technology,
Marple Newtown School District

"Con Check Point Harmony Email & Collaboration, blocchiamo migliaia di email in più ogni mese."
-Piotr Baltakis
Manager of Infrastructure and Security,
Città di Kamloops
AI Moves Fast. Your Firewall Should Too.
Extend the AI Defense Plane to the Check Point Firewall you already run.
Esplora le risorse di AI Agent Security

Playbook aziendale per la sicurezza degli agenti IA
Come valutare e proteggere gli agenti IA in produzione.
Gartner sulla sicurezza delle applicazioni IA
Come proteggere le applicazioni di IA con test, protezione durante l’esecuzione e discovery.
FAQs
AI Agent Security aiuta a proteggere gli agenti IA che le organizzazioni creano, distribuiscono o utilizzano nei flussi di lavoro aziendali. Ciò include gli agenti che interagiscono con gli utenti, elaborano dati aziendali, si connettono a strumenti e sistemi o intraprendono azioni per conto dell’organizzazione. Contribuisce a ridurre rischi quali prompt injection, esposizione di dati sensibili, comportamenti non sicuri degli agenti, azioni non autorizzate e output dannosi o non conformi.
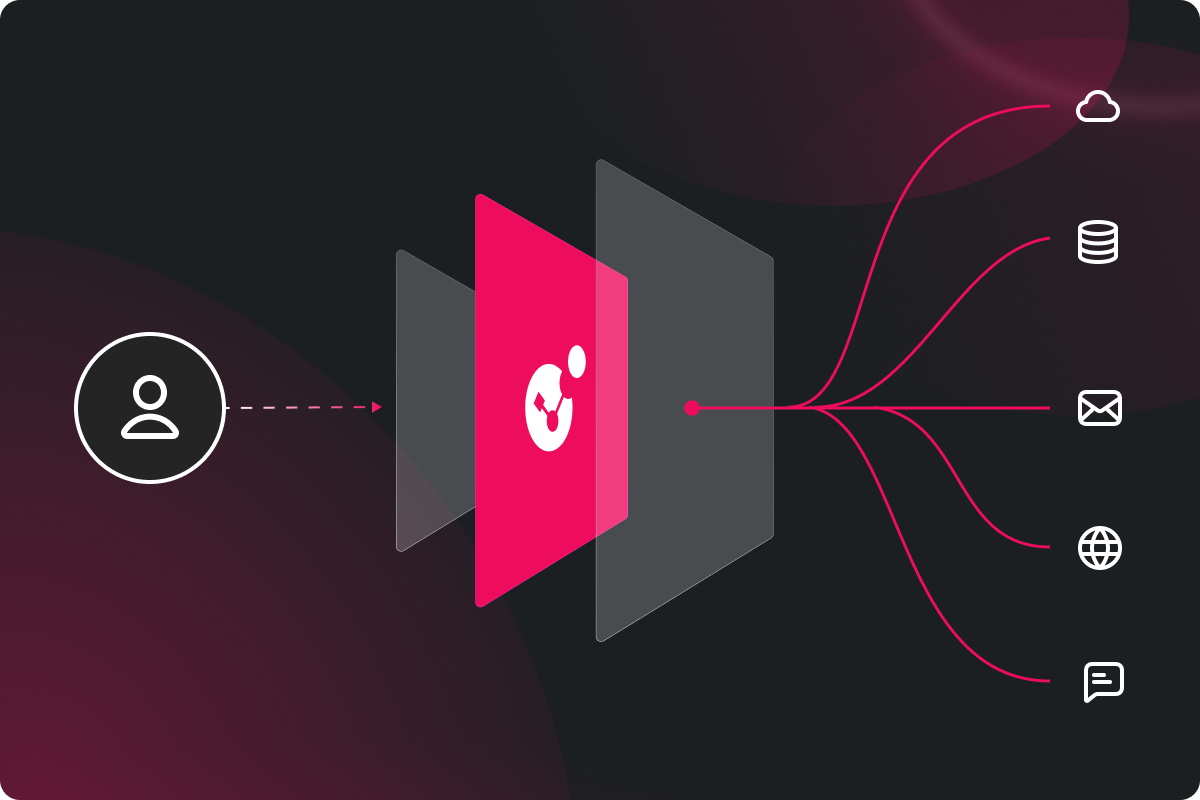
AI Agent Security funge da livello di controllo inline per le interazioni con gli agenti IA. È in grado di ispezionare in tempo reale i prompt, le risposte del modello, i contenuti esterni e le chiamate agli strumenti degli agenti, applicando quindi le policy di sicurezza e gestione prima che vengano esposti dati sensibili, restituiti output non sicuri o eseguite azioni rischiose.
Le minacce principali includono tentativi di prompt injection e jailbreak che manipolano il comportamento del modello; l’esposizione di dati sensibili in prompt, risposte o contenuti collegati; azioni non sicure o non autorizzate degli agenti attraverso strumenti, API e sistemi aziendali; attacchi indiretti nascosti in file, siti web o contenuti di terze parti; e output dannosi, imprecisi o non conformi che i controlli di sicurezza tradizionali potrebbero non rilevare.
Sì. AI Agent Security è progettato per supportare diversi modelli e provider di IA, aiutando le organizzazioni ad applicare policy di sicurezza e gestione coerenti all’interno del proprio ecosistema di agenti IA. In questo modo, gli agenti rimangono protetti anche con l’evoluzione delle architetture IA, senza dipendere da un singolo provider di modelli.
La sicurezza degli agenti IA aiuta a prevenire l’esposizione dei dati sensibili rilevando e applicando policy su prompt, risposte e contenuti collegati agli agenti in tempo reale. A seconda della policy, le informazioni sensibili possono essere bloccate, oscurate o controllate prima di essere inviate a un modello, restituite a un utente o utilizzate da un agente per attivare un’azione.


