
ThreatCloud AI: il cervello dietro la sicurezza migliore di Check Point
Quando utilizzi Check Point per proteggere il business, ottieni una soluzione di prevenzione accurata delle minacce più avanzate che sfrutta ThreatCloud AI, il cervello alla base di tutti i prodotti Check Point.
DESCRIZIONE DELLA SOLUZIONE
Come l'IA cambia il mondo della sicurezza informatica GUARDA ORA
Scopri ThreatCloud AI
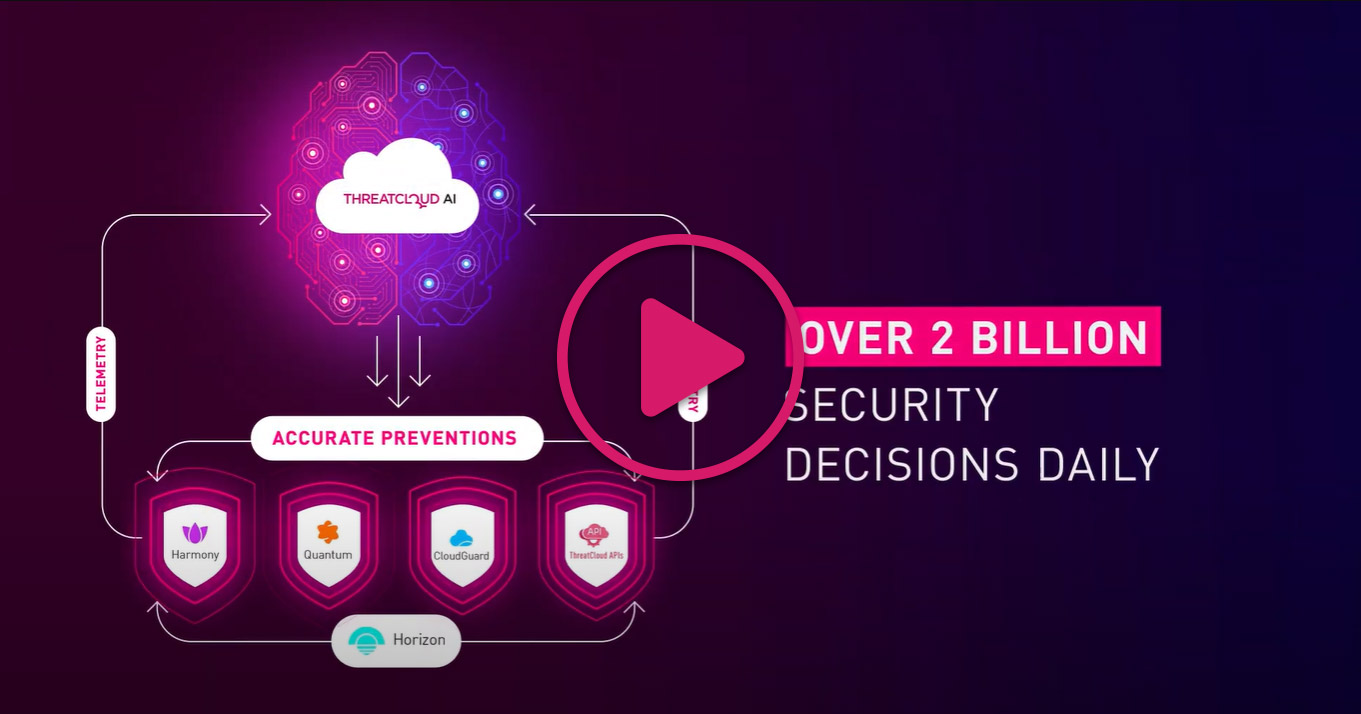

ThreatCloud AI prende 2 miliardi di decisioni di sicurezza ogni giorno

Threat intelligence basata sui Big Data
2.800.000.000
Siti web e file ispezionati
146.000.000
E-mail con contenuto completo
53,000,000
Emulazioni di file
20.000.000
Potenziali dispositivi IoT
2.600.000
Indicatori malevoli
1.500.000
Applicazioni mobili appena installate
1,200,000
Moduli web online
Con oltre 40 motori dotati di
funzioni e capacità basate sull'IA

Rilevamento malware sconosciuti
Rilevamento host infetti, analisi statica sandbox per eseguibili, documenti e macro

Phishing Zero-Day
Rilevamento zero-phishing di rete e mobile, motore IA anti-phishing, analisi statica della posta elettronica e NLP del corpo HTML

Classifica
Documenti meta classificatore vettoriale, classificatore familiare, aggregazione degli incidenti XDR/XPR, modello di somiglianza ML, classificatore MRAT, Porta IP

Migliora la precisione
Aggregatore di motori IA di rete e IA mobili, firma convalidata dalla macchina

Rilevamento di anomalie
Rilevamento anomalie delle reti cloud, analisi del comportamento degli utenti XDR/XPR, tunnel SSH

Sicurezza DNS
Tunneling DNS, algoritmo di generazione di domini DGA

Campaign Hunting
ThreatCloud AI Campaign Hunting

Smaschera le violazioni furtive
Analyst Mind, rilevamento di attività dannose

ThreatCloud Graph: una prospettiva multidimensionale sulla sicurezza informatica
Questa funzionalità innovativa supera l'analisi tradizionale di entità autonome, come URL, IP e nomi di dominio. ThreatCloud Graph approfondisce la rete interconnessa di relazioni tra queste entità, svelando una prospettiva multidimensionale sulle minacce informatiche.
SCOPRI DI PIU'La prossima generazione di IA e prevenzione delle minacce
Oltre 40 tecnologie di IA e apprendimento automatico che identificano e bloccano le minacce emergenti mai viste prima
GUARDA IL VIDEO

Prevenzione dello spoofing dei marchi alimentata dall’IA
Puntiamo ad ampliare la nostra offerta zero-phishing, introducendo il nostro innovativo motore basato sull’IA per prevenire l’impersonificazione di marchi locali e globali utilizzata negli attacchi di phishing, proteggendo in modo collaborativo reti, email, dispositivi mobili ed endpoint.
SCOPRI DI PIU'Check Point protegge tutto con una
prevenzione accurata
Alimentato da ThreatCloud AI Consolidated Security

Threat prevention con apprendimento profondo
Nuovo phishing Zero-Day
 Incremento degli attacchi bloccati rispetto alle tecnologie basate su Signature
 Il valore percentuale di phishing Zero-Day NON INDIVIDUATO da altre tecnologie basate sull'IA
Nuova sicurezza DNS
 Incremento degli attacchi bloccati rispetto alle tecnologie basate su Signature
 Valore percentuale di DNS Zero-Day NON INDIVIDUATI da altre tecnologie basate sull'IA


Prevenzione degli attacchi DNS
Perdita di dati (tunneling DNS),
Server di comando e controllo
Domini generati dalle macchine (DGA)
5X di attacchi bloccati rispetto alle tecnologie basate su Signature
47% di DNS Zero-Day MANCATI da altre tecnologie basate sull'IA
Come funziona ThreatCloud AI

Check Point #1 nel NGFW Security Benchmark di Miercom
Tasso di blocco del 99,7% rispetto al 72,7% del concorrente più prossimo
SCARICA IL REPORT
Threat Extraction: Content Disarm and Reconstruction (CDR) di Check Point
Threat extraction is a Content disarm and reconstruction capability of Check Point network and Check Point Endpoint Security, powered by ThreatCloud AI, the brain behind all of Check Point’s products, Threat extraction: real-time threat prevention that never disrupts the flow of business and provides best security.
SCOPRI DI PIU'
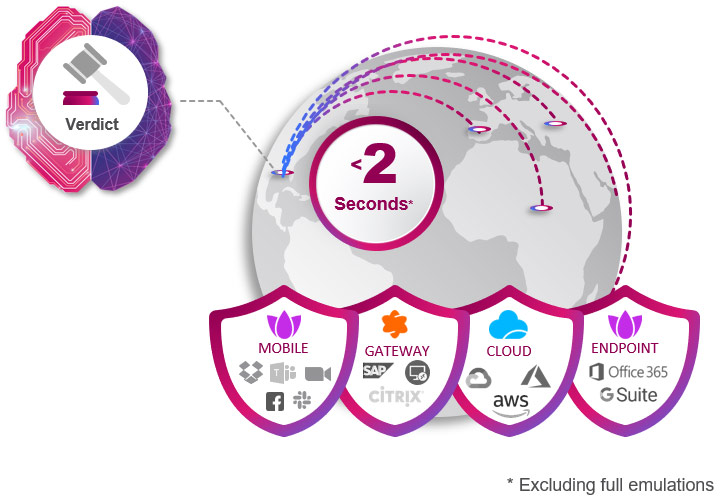
Prevenzione accurata in meno di 2 secondi a centinaia di milioni di punti di applicazione in tutto il mondo
Azioni dell'utente:
- Navigazione delle pagine web
- Compilazione di moduli elettronici
- Credenziali di digitazione
- Ricezione di e-mail
- Download dei documenti dell'ufficio
- Verifica dei PDF
- Altro…
Threat Intelligence basata sui Big Data
Ogni giorno vengono aggregati e analizzati i Big Data di telemetria e milioni di indicatori di compromissione (IoC, Indicators of Compromise)
150.000 reti collegate
Milioni di dispositivi endpoint
Decine di feed esterni, oltre a ricerche nel World Wide Web e nei social media
Informazioni di intelligence esclusive
scoperte da CPR
Maggiori informazioni
Protezione istantanea delle principali vulnerabilità software sconosciute
Le misure di protezione basate sui risultati delle ricerche svolte da CPR vengono propagate a tutti i prodotti Check Point

Risorse di interesse


Cyber Security Report 2023
I conflitti geopolitici innescano il massimo livello di attacchi informatici di tutti i tempi.
Scopri altre tendenze e approfondimenti.


