
AI Securityソリューション — 従業員からエージェントまで
チェック・ポイントは、従業員からエージェントまで、あらゆるAIインタラクションを検出、保護、統制する単一のプラットフォームを提供します。
AIは言語からアクションへと移行しています。準備はできていますか?
最近の攻撃によって明らかになったことと、2026年にエージェントを保護する方法をご覧ください。
AIの導入が制御を上回る
AIは従来のセキュリティが適応できる速度を上回るペースで拡大しています。従業員、アプリケーション、エージェントによって新たな攻撃対象が生まれていますが、従来のツールではそれらを可視化できません。AIが実行される場所にはガードレールが必要です。
- 従業員環境 ブラウザ、SaaS、コパイロット全体でAIの安全な利用を実現します。
- アプリケーション アプリケーションエッジでモデルの入力と出力を保護します。
- エージェント ツール呼び出し、ファイルアクセス、自律的なランタイム動作を制御します。

GartnerによるAIアプリケーションセキュリティ
テスト、ランタイム保護、検出によってAIアプリケーションを保護する方法。
AIジャーニーのあらゆるレイヤーを保護
従業員による利用、顧客向けアプリケーション、自律型エージェント全体でAIを保護し、統合された可視性とランタイムでのポリシー適用を実現します。
プロンプトから機密データが流出するのを阻止
従業員によるAIの導入は、ポリシーの整備が追いつかないほどの速さで進んでいます。セキュリティチームには、生産性を損なったり、ユーザーに業務の進め方の変更を強いたりすることなく、ブラウザ、SaaSツール、コパイロット全体で機能する可視性と制御が必要です。
- シャドーAIの検出
- 機密情報の貼り付け検出
- データ漏洩防止

プロンプト攻撃と有害な出力を防止
As teams embed AI into customer-facing and internal applications, risk shifts to prompts, responses, and model behavior. Protection needs to happen inline where inputs and outputs are generated not after the damage is done.
- プロンプトインジェクション検出
- ジェイルブレイク防御
- データ流出防止

エージェントによる安全でないアクションを防止
Autonomous agents don’t just generate text they act. As agents gain access to tools, files, and systems, security teams need guardrails that govern what agents can do, not just what they can say.
- ツール/権限の悪用防止
- 安全でない自律動作をブロック
- ループ処理/DoWリスクの軽減
エンタープライズ規模のAIのために構築
完全に保護された状態でAIジャーニーを推進

Workforce AI Security
ブラウザ + SaaS全体を可視化します。リスクのあるプロンプトを検出し、ユーザーを指導し、DLPを自動的に適用します。

AIアプリケーションセキュリティ
低レイテンシのポリシー適用により、プロンプトインジェクション、ジェイルブレイク、有害な出力をランタイムでブロックします。

AIエージェントランタイムセキュリティ
エージェントの意思決定を監視し、ツールの使用を制限し、問題が深刻化する前に安全でないアクションを防止します。

AIレッドチーム演習 & 評価
OWASPのリスクに対応付けられた実際の攻撃手法を使用して、モデルとエージェントを継続的に攻撃します。

AIファクトリー/データセンター向けセキュリティ
フルスタック保護により、プライベートLLM、AIインフラストラクチャ、GPUクラスター、AIワークロードを安全に保護
AI防御プレーン
従業員、アプリケーション、エージェント全体でAIを検出、保護、統制するための統合アーキテクチャ。
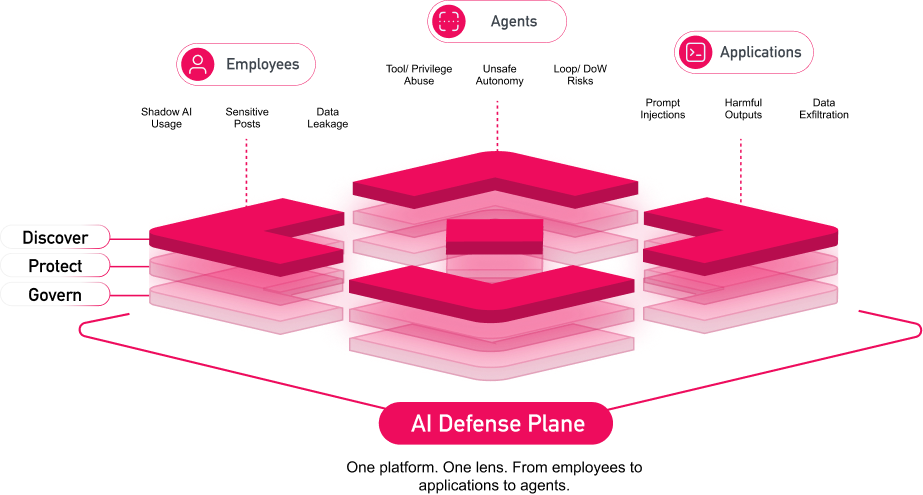
- 検出 → 利用状況の把握 従業員、アプリケーション、エージェントがシャドウAIを含むAIとどのようにやり取りしているかを確認できます。
- 保護 → 脅威を阻止 プロンプトインジェクション、データ漏洩、有害な出力、安全でないエージェントの動作を防ぎます。
- ガバナンス → ポリシーの適用 すべてのAIインタラクションに一貫したポリシーを適用し、統合された監査証跡とコンプライアンスレポートを提供します。
AI Securityソリューションについて詳しく見る
FAQs
組織は、AIがどこで使用されているかを把握し、シャドーAIを特定し、ポリシーを適用し、機密データを保護し、従業員、アプリケーション、エージェントにわたるAIとのインタラクションを監視することで、AIセキュリティリスクを管理できます。チェック・ポイントのAI防御プレーンは、あらゆるAIインタラクションにわたる検出、保護、統制を統合し、AIの導入を妨げることなくセキュリティチームがリスクを低減できるよう支援します。
従来のサイバーセキュリティは、既知および新たな脅威からネットワーク、エンドポイント、アプリケーション、ID、データを保護することに重点を置いています。AIセキュリティは、プロンプトインジェクション、ジェイルブレイク、機密データの露出、安全でないモデル出力、自律型エージェントによるアクション、従業員によるシャドーAIの導入など、AIシステムに固有のリスクに対処します。チェック・ポイントのAI防御プレーンは、従業員による利用、顧客向けアプリケーション、自律型エージェント全体にわたる検出、保護、統制を統合し、従来のツールでは検出するよう設計されていなかった脅威にも対応します。
エージェント型AIセキュリティは、推論し、データとやり取りし、ツールを使用し、接続されたシステム全体でアクションを実行できるAIエージェントを保護します。エージェントがエンタープライズのワークフローやアプリケーションの一部になるにつれ、セキュリティチームには、従来の入出力監視を超えた制御機能が必要になります。Check Point AI Agent Securityは、エージェントとのインタラクションを検査し、ポリシーを適用し、機密データを保護し、ユーザー、データ、エンタープライズシステムに影響を及ぼす前にリスクのあるアクションを制御できるよう支援します。
AIデータセキュリティは、AIとのやり取りを通じて機密性の高いデータ、秘密情報、または規制対象データが漏洩するのを防ぐのに役立ちます。 これには、従業員による生成AIツールの利用、ユーザーデータや業務データを処理するAIアプリケーション、企業システムに接続されたAIエージェントが含まれます。 Check Point AI Securityソリューションは、リスクのあるプロンプトの検知、入力および出力における機密データの保護、ならびに従業員のAI利用、AIアプリケーション、AIエージェントのユースケース全体でデータ漏洩リスクを低減するポリシーの適用を支援します。
AIセキュリティにおけるレッドチーム演習とは、プロンプトインジェクション、ジェイルブレイク、データ漏洩の試み、その他のAI固有のリスクなどの敵対的な手法に対して、AIモデル、アプリケーション、エージェントをテストすることを意味します。Check Point AI Red Teamingは、実際の攻撃手法に対してAIシステムがどのように応答するかを組織が評価し、弱点を特定して、攻撃者に悪用される前にレジリエンスを高められるよう支援します。チェック・ポイントのAIレッドチーム演習&評価機能は、世界で最も人気のあるAIセキュリティトレーニングプラットフォームであるGandalfを通じて収集された100万人を超えるプレイヤーからのインテリジェンスを基盤としています。


