
AI 에이전트, 식별부터 실행까지 전 과정 보호
AI 에이전트는 보안 팀이 추적하기 어려울 정도로 빠르게 구축되고 배포되고 있습니다. 조직 내 에이전트 현황에 대한 가시성을 확보하고, 위험을 자동으로 평가하며, 실시간으로 보호 정책을 적용합니다.
AI는 언어를 넘어 행동으로 나아가고 있습니다. 준비되셨나요?
최근 공격에서 드러난 문제와 2026년 에이전트의 보안을 강화하는 방법을 확인해 보세요.
엔터프라이즈 AI 에이전트를 위한 보안
AI 에이전트는 확률적으로 동작하고, 도구를 사용하며, 비즈니스 워크플로 전반에서 작업을 수행합니다. AI 에이전트를 안전하게 보호하려면 컨텍스트와 위험, 런타임 동작을 이해하는 제어 기능이 필요합니다.
- 비즈니스 전반의 에이전트 식별 지원되는 클라우드 및 로우코드 플랫폼 전반에서 구축되거나 배포되는 에이전트를 식별합니다.
- 컨텍스트를 고려한 에이전트 위험 평가 도구, 스킬, MCP 서버, 사용 현황, 연결된 구성 요소를 종합적으로 고려하여 에이전트 위험을 평가합니다.
- 런타임에서 에이전트 작업 제어 정책과 런타임 적용을 통해 에이전트가 접근하거나 호출하거나 수행할 수 있는 작업을 관리합니다.
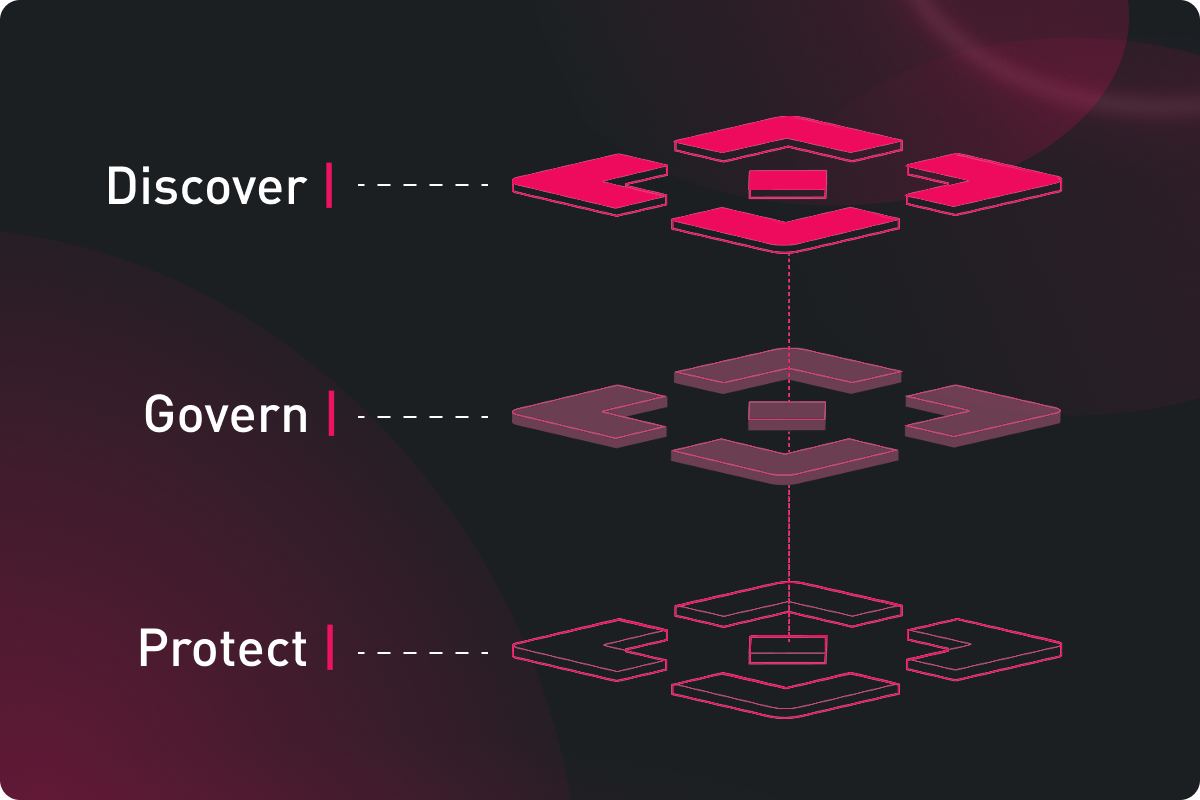
AI Agent Security로 제어할 수 있는 항목
조직이 구축하고 배포하는 에이전트를 위한 제어 기능으로, 인벤토리 및 위험 평가부터 런타임 보호와 작업 제어까지 지원합니다.
에이전트 식별 및 인벤토리
지원되는 클라우드 및 로우코드 플랫폼 전반에서 실행되는 에이전트를 식별하고 조직 내 에이전트 현황을 보다 명확하게 파악합니다.
에이전트별 위험 평가
에이전트 메타데이터, 사용 현황, 도구, 스킬, MCP 서버, 연결된 구성 요소 전반의 위험을 평가합니다.
도구 및 MCP 액세스 제어
허용 및 거부 제어를 통해 에이전트가 사용할 수 있는 도구 및 MCP 서버를 관리하고, 런타임에서 정책을 적용합니다.
에이전트 작업 제어
에이전트 도구 호출 및 작업을 컨텍스트를 고려하여 평가하고, 런타임에서 안전하지 않거나 권한 없는 동작을 차단하도록 지원합니다.
프롬프트 공격 및 데이터 보호
에이전트 프롬프트, 응답, 도구 사용 전반에 걸쳐 프롬프트 공격, 간접 프롬프트 인젝션, 그리고 민감한 데이터 노출을 탐지하도록 지원합니다.
권한 없는 작업 탐지
사용자 의도, 정책 또는 승인된 워크플로를 벗어난 에이전트 작업을 탐지합니다.
우리가 막는 위협
AI Agent Security는 알려지지 않았거나 위험한 에이전트부터 프롬프트 공격, 데이터 노출, 안전하지 않은 도구 사용 및 권한 없는 작업 수행에 이르기까지 에이전트 수명 주기 전반의 위험을 줄이는 데 도움을 줍니다.
- 식별되지 않은 에이전트 또는 관리되지 않는 에이전트(클라우드 및 로우코드 환경 전반에 배포됨)
- 위험한 도구, 권한, MCP 서버, 연결된 시스템 및 안전하지 않은 에이전트 작업
- 프롬프트 인젝션, 간접 프롬프트 인젝션, 데이터 노출, 유해한 출력, 정책 위반


AI Moves Fast. Your Firewall Should Too.
Extend the AI Defense Plane to the Check Point Firewall you already run.
AI Agent Security 리소스 살펴보기
FAQs
AI Agent Security는 조직이 비즈니스 워크플로 전반에서 구축, 배포 또는 사용하는 AI 에이전트를 보호하도록 지원합니다. 여기에는 사용자와 상호작용하고, 엔터프라이즈 데이터를 처리하며, 도구 및 시스템에 연결하거나, 조직을 대신하여 작업을 수행하는 에이전트가 포함됩니다. 이는 프롬프트 인젝션, 민감한 데이터 노출, 안전하지 않은 에이전트 동작, 권한 없는 작업 수행, 유해하거나 규정을 준수하지 않는 출력과 같은 위험을 줄이는 데 도움이 됩니다.
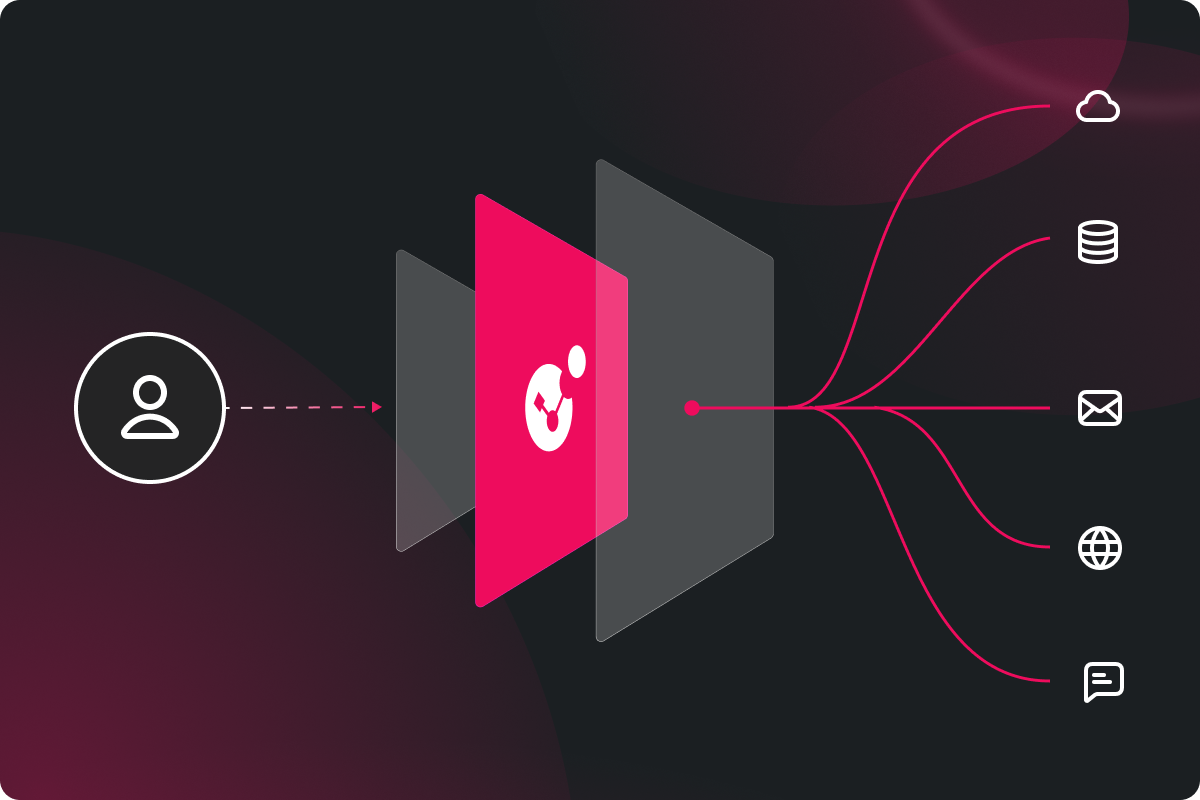
AI Agent Security는 AI 에이전트 상호작용에 대한 인라인 정책 적용 계층으로 작동합니다. 프롬프트, 모델 응답, 외부 콘텐츠 및 에이전트 도구 호출을 실시간으로 검사한 다음, 민감한 데이터가 노출되거나 유해한 출력이 반환되거나 위험한 작업이 실행되기 전에 보안 및 거버넌스 정책을 적용할 수 있습니다.
주요 위협으로는 모델 동작을 조작하는 프롬프트 인젝션 및 탈옥 시도, 프롬프트, 응답 또는 연결된 콘텐츠에서의 민감한 데이터 노출, 도구, API, 엔터프라이즈 시스템 전반에서 발생하는 안전하지 않거나 권한 없는 에이전트 작업, 파일, 웹사이트 또는 서드파티 콘텐츠에 숨겨진 간접 공격, 그리고 기존 보안 제어 기능으로는 탐지하지 못할 수 있는 유해하거나 부정확하거나 규정을 준수하지 않는 출력이 있습니다.
네, AI Agent Security는 다양한 AI 모델 및 제공업체를 지원하도록 설계되어 있으며, 조직이 AI 에이전트 에코시스템 전반에서 일관된 보안 및 거버넌스 정책을 적용할 수 있도록 지원합니다. 이를 통해 AI 아키텍처가 발전하더라도 단일 모델 제공업체에 의존하지 않고 에이전트를 보호할 수 있습니다.
AI Agent Security는 프롬프트, 응답 및 에이전트 연결 콘텐츠 전반에서 실시간으로 민감한 데이터를 탐지하고 정책을 적용하여 데이터 노출을 방지하도록 지원합니다. 정책에 따라 민감한 정보는 모델로 전송되거나 사용자에게 반환되거나 에이전트가 작업을 트리거하는 데 사용되기 전에 차단, 마스킹 또는 제어될 수 있습니다.


