ThreatCloud AI: Das Gehirn hinter der besten Sicherheit von Check Point
Wenn Sie Check Point zur Absicherung Ihres Unternehmens einsetzen, erhalten Sie durch die Leistungsfähigkeit von ThreatCloud AI, dem Gehirn hinter allen Check Point Produkten, präzise Prävention selbst ausgeklügelster Angriffe.
LÖSUNGSÜBERBLICK
Wie KI die Welt der Cybersicherheit verändert JETZT ANSEHEN
Wir stellen vor: ThreatCloud AI

ThreatCloud AI trifft täglich 2 Milliarden Sicherheitsentscheidungen

Big-Data-Bedrohungsinformationen
2.800.000.000
überprüfte Websites und Dateien
146.000.000
E-Mails mit vollständigem Inhalt
53,000,000
Datei-Emulationen
20 Millionen
Potenzielle IoT-Geräte
2.600.000
Bösartige Indikatoren
1,5 Millionen
Neu installierte mobile Anwendungen
1,200,000
Online-Webformulare
Mit über 40 Engines vollgepackt mit
KI-basierten Funktionen und Fähigkeiten

Erkennung unbekannter Malware
Erkennung infizierter Hosts, statische Sandbox-Analyse für ausführbare Dateien, Dokumente und Makros

Zero-Day-Phishing
Erkennung von Zero-Day-Phishing-Angriffen im Netzwerk und auf Mobilgeräten, Anti-Phishing-KI-Engine, statische E-Mail-Analyse und HTML-Body-NLP

Klassifizierung
Dokumentiert Meta-Klassifikator, Klassifikator Vektorisierungsfamilien, XDR/XPR-Vorfallsaggregation, ML-Ähnlichkeitsmodell, MRAT-Klassifikator, IP-Port

Bessere Genauigkeit
Aggregator für Netzwerk-KI und mobile KI-Engines, maschinenvalidierte Signatur

Erkennung von Anomalien
Erkennung von Anomalien in Cloud-Netzwerken, XDR/XPR-Benutzerverhaltensanalyse, SSH-Tunneling

DNS-Sicherheit
DNS-Tunneling, Algorithmus zur Domänengenerierung (DGA)

Campaign Hunting
ThreatCloud AI Campaign Hunting

Stealth-Verstöße aufdecken
Analyst Mind, Erkennung bösartiger Aktivitäten

ThreatCloud Graph: Eine mehrdimensionale Perspektive auf Cybersicherheit
Diese innovative Funktion geht über die herkömmliche Analyse von eigenständigen Entitäten wie URLs, IPs und Domänennamen hinaus. ThreatCloud Graph erforscht das vernetzte Beziehungsgeflecht zwischen diesen Entitäten und enthüllt so eine mehrdimensionale Perspektive auf Cyber-Bedrohungen.
WEITERLESENDie „nächste“ nächste Generation von KI und Bedrohungsprävention
Mehr als 40 KI- und Machine-Learning-Technologien, die neue Bedrohungen identifizieren und blockieren, die noch nie zuvor erkannt wurden
VIDEO ANSEHEN

KI-gestützte Marken-Spoofing-Prävention
Wir erweitern unser Zero-Phishing-Angebot mit der Einführung unserer innovativen KI-gestützten Engine zur Prävention von Phishing-Angriffen, bei denen lokale und globale Marken imitiert werden, sowie mit kollaborativem Schutz für all Ihre Netzwerke, E-Mails, Mobilgeräte und Endgeräte.
WEITERLESENCheck Point schützt alles mit präziser Prävention
Unterstützt von konsolidierter Sicherheit durch ThreatCloud AI

Deep-Learning-Bedrohungsprävention
Neues Zero-Day Phishing
 Mehr blockierte Angriffe im Vergleich zu signaturbasierten Technologien
 Zero-Day-Phishing, das von anderen KI-basierten Technologien ÜBERSEHEN wird
Neue DNS-Sicherheit
 Mehr blockierte Angriffe im Vergleich zu signaturbasierten Technologien
 Zero-Day-DNS-Angriffe, die von anderen KI-basierten Technologien ÜBERSEHEN werden


Verhinderte DNS-Angriffe
Datenleck (DNS Tunneling),
Befehls-und-Steuerungsserver
Maschinell generierte Domains (DGA)
Fünfmal mehr blockierte Angriffe im Vergleich zu Signatur-basierten Technologien
47 % Zero-Day-DNS wird von anderen KI-basierten Technologien übersehen
So funktioniert ThreatCloud AI

Check Point ist die Nummer 1 im Miercom NGFW Security Benchmark
Blockierrate von 99,7% verglichen mit 72,7% beim nächsten Mitbewerber
BERICHT ERHALTEN
Bedrohungsextraktion – Content Disarm and Reconstruction (CDR) von Check Point
Threat extraction is a Content disarm and reconstruction capability of Check Point network and Check Point Endpoint Security, powered by ThreatCloud AI, the brain behind all of Check Point’s products, Threat extraction: real-time threat prevention that never disrupts the flow of business and provides best security.
WEITERLESEN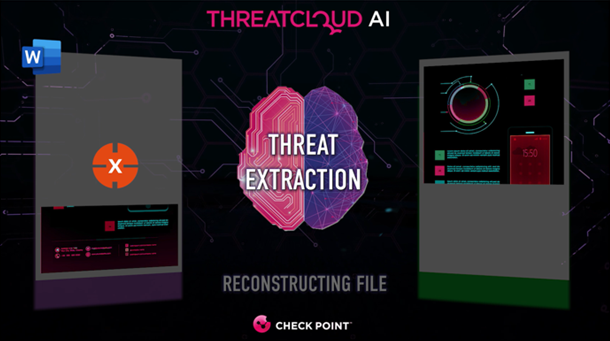
Präzise Prävention in weniger als 2 Sekunden an hunderten von Millionen von Durchsetzungspunkten weltweit
Benutzeraktionen:
- Webseiten durchsuchen
- Elektronische Formulare ausfüllen
- Anmeldeinformationen eingeben
- E-Mails empfangen
- Office-Dokumente herunterladen
- PDFs prüfen
- Mehr …

Big-Data-Bedrohungsinformationen
Tägliches Aggregieren und Analysieren von Big-Data-Telemetrie und Millionen von Indikatoren für Sicherheitsrisiken (IoC)
150.000 verbundene Netzwerke
Millionen von Endgeräten
Dutzende von externen Feeds und Crawling des Internets und der sozialen Medien
Exklusive Informationen von CPR entdeckt
Mehr erfahren
Sofortiger Schutz vor den größten unbekannten Software-Schwachstellen
Der aus den CPR-Erkenntnissen gewonnene Schutz fließt in alle Check Point Produkte ein

Ressourcen von Interesse
2023 Cybersicherheitsbericht
Geopolitische Konflikte lösen ein Rekordhoch an Cyber-Angriffen aus.
Informieren Sie sich jetzt über weitere Trends und Erkenntnisse.